Sicherheitsübersicht: Wie SecureMailMerge Daten verarbeitet
Wie SecureMailMerge Kampagnendaten auf deinem Computer verarbeitet, was wir speichern, unsere Hosting-Partner, Zugriffskontrollen, Compliance und die DPA.
Übersicht
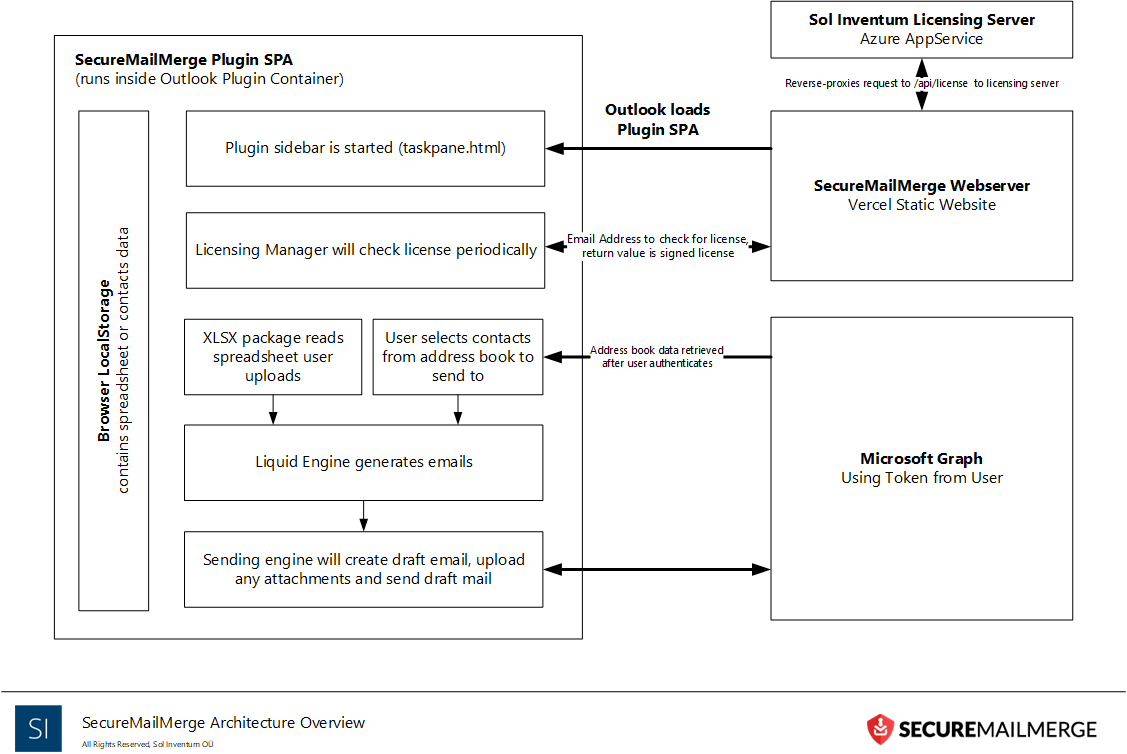
- Deine Tabellenkalkulation und der Nachrichteninhalt werden auf deinem Computer innerhalb von Outlook verarbeitet. Die fertigen E-Mails werden über dein eigenes Microsoft 365-Postfach über Microsoft Graph gesendet, genau wie jede E-Mail, die du selbst schreibst.
- Die Berechtigungen, die du SecureMailMerge gewährst, werden nur auf deinem Computer verwendet und niemals zur Verarbeitung an einen Server übertragen.
- Der einzige Server von uns, von dem das Add-in abhängt, ist unser Lizenzserver. Er überprüft, ob du eine kommerzielle Lizenz hast, und erhält niemals Kampagnendaten vom Add-in.
- Abgesehen von der Lizenzierung meldet das Add-in anonyme Nutzungszahlen und Fehlerberichte. Keiner von beiden enthält Empfängerdaten, und beide können an der Firewall blockiert werden.
- Wir haben keinen eigenen SOC 2-Bericht oder eine ISO 27001-Zertifizierung. Siehe compliance and contracts.
SecureMailMerge wurde für minimales Vertrauen entwickelt: Alle Hauptfunktionen laufen auf dem Computer des Nutzers, ohne Verarbeitung auf einem Server. Das Microsoft Graph-Token des Add-ins, das es benötigt, um mit dem Postfach des Nutzers zu arbeiten, wird nur zwischen dem Computer des Nutzers und den Servern von Microsoft übertragen, niemals an einen anderen Server.
SecureMailMerge ist ein Microsoft 365-Add-in für Outlook, das auf der modern web add-in architecture basiert. Add-ins laufen in einer sandboxed Browserumgebung innerhalb des Outlook-Hosts (Windows, Web oder Mac).
Unsere Infrastruktur ist in zwei Bereiche aufgeteilt:
- Website und Add-in-Dateien: werden als statische Seiten bereitgestellt. Sie speichern keine Kampagnendaten.
- Lizenzserver: speichert Benutzerlizenzinformationen und bietet Lizenzprüfungen und Kaufmöglichkeiten.
Datenflüsse und Aufbewahrung
| Daten | Wo sie verarbeitet werden | Von uns gespeichert | Aufbewahrung |
|---|---|---|---|
| Tabelle, Empfänger, Nachrichteninhalt und Anhänge | In Outlook auf deinem Computer, gesendet über dein Postfach via Microsoft Graph | Nein | Nicht anwendbar |
| Lizenzprüfung: primäre E-Mail-Adresse deines Postfachs, Produktname, Zeitstempel | Lizenzserver | Kostenlose Nutzer: nein. Lizenzierte Nutzer: ja, mit Zeitstempel der letzten Nutzung | Kostenlose Nutzer: nicht gespeichert nach der Prüfung. Lizenzierte Nutzer: bis das Konto gelöscht wird |
| Kontodaten beim Kauf oder bei Zuweisung einer Lizenz: Benutzerkennungen, Name, E-Mail-Adresse | Lizenzserver | Ja | Bis das Konto gelöscht wird |
| Rechnungs-Kontaktdaten und Transaktionsnummer | Lizenzserver | Ja. Keine Kartendaten | Siehe Hinweis unter der Tabelle |
| Zahlungsdetails | Paddle oder Microsoft, beim Checkout ausgewählt | Nein | Geregelt durch die Datenschutzrichtlinie des Marktplatzes |
| Anonyme Nutzungszahlen (wie oft das Add-in verwendet wird, wie viele E-Mails gesendet werden) | Unsere selbstgehostete Rybbit-Instanz bei analytics.solinventum.com | Ja, keine Empfängerdaten | Siehe unsere privacy policy |
| Fehlerberichte (wo ein Fehler auftrat, Typ, Diagnoseinformationen) | Sentry | Ja, nur technische Informationen | Siehe unsere privacy policy |
| Webserver-Logs (IP-Adresse, Browsertyp, Betriebssystem und Ähnliches) | Unsere Webserver | Ja | Etwa 30 Tage |
| Werbezuordnung, US-Besucher, die über eine Anzeige kommen: pseudonymer Klick-Identifier | Cloudflare D1-Datenbank | Ja, kein Name, keine Kontaktdaten oder Kampagneninhalte | 90 Tage |
| Support-Gespräche | Help Scout | Ja | Werden aufbewahrt, um deine aktuellen und zukünftigen Anfragen zu beantworten |
Wenn ein Konto gelöscht wird, löschen wir gespeicherte Daten innerhalb von 30 Tagen, meist sofort, es sei denn, wir müssen sie aus rechtlichen oder legitimen geschäftlichen Gründen aufbewahren.
Kampagnendaten erreichen unsere Server während der normalen Nutzung nie. Wenn du dich entscheidest, uns Nachrichtenbeispiele für den Support zu senden, erhalten wir, was du sendest.
Microsoft 365-Zugriff und Netzwerk
Zwei Arten von Microsoft 365-Token
Das Token des Add-ins. Um E-Mails zu senden, benötigt das Add-in ein Sicherheitstoken, um Microsoft 365 in deinem Namen zuzugreifen. Jeder Benutzer stimmt den Berechtigungen zu. Das Token wird auf deinem Computer gespeichert und nur an Microsoft Graph übertragen, niemals an unsere Server. Das Refresh-Token verlässt niemals deine Outlook-Instanz: Wenn du das Add-in oder Outlook schließt, meldest du dich erneut an.
Das Token des Lizenzservers. Wenn du eine Lizenz kaufst, fordert der Lizenzserver dich auf, dich mit deinem Microsoft 365-Konto anzumelden. Er speichert ein Zugriffstoken mit schreibgeschütztem Zugriff auf deine Benutzerinformationen. Wenn du Lizenzen an andere Benutzer vergibst, wird dieses Token erweitert, damit der Server grundlegende Informationen über Benutzer in deinem Verzeichnis lesen kann. Suchanfragen und deren Ergebnisse werden nicht gespeichert.
Warum Microsoft warnt, dass das Add-in “deine Daten ins Internet senden kann”
Wenn du die Berechtigung erteilst, warnt Microsoft, dass die App deine Daten ins Internet senden kann. Da Add-ins Programme sind, die innerhalb von Outlook laufen, ist das theoretisch wahr: Sobald der Zugriff gewährt ist, kann Microsoft nicht einschränken, was ein Add-in mit diesen Daten macht. Die Kommunikation mit Microsoft Graph, die das Add-in durchführen muss, ist selbst “das Internet”. Die Warnung gilt für jedes Add-in, das mit Microsoft 365-Daten arbeitet.
SecureMailMerge läuft nur innerhalb von Outlook. Die Tabelle wird auf deinem Computer verarbeitet und die E-Mails werden dort generiert. Nichts davon wird irgendwo anders als auf den Microsoft-eigenen Servern (Graph) übertragen.
Netzwerk und Firewall
Das Add-in kontaktiert vier Hosts:
| Host | Zweck | Erforderlich |
|---|---|---|
| Microsoft 365 (Microsoft Graph) | E-Mails senden, Kontakte und Postfacheinstellungen lesen | Ja, bereits in deinem Tenant erlaubt |
www.securemailmerge.com | Laden des Add-ins (GET) und Lizenzprüfung (POST an /api/license) | Ja |
analytics.solinventum.com | Anonyme Nutzungszahlen (self-hosted Rybbit) | Nein, kann blockiert werden |
| Sentry | Fehlerberichte | Nein, kann blockiert werden |
Das Lizenzverwaltungsportal unter licensing.solinventum.com wird vom Add-in nicht kontaktiert. Nur die Personen, die deine Lizenzen verwalten (der Abonnementinhaber und delegierte Admins), müssen es im Browser erreichen.
Siehe die firewall requirements.
Hosting und Anbieter
Website und Add-in
Die Website und das Add-in werden weltweit von Cloudflare Pages gehostet. Cloudflare ist nach ISO 27001:2022 (seit 2019), ISO 27018:2019 (seit 2022) und ISO 27701:2019 sowohl als PII Processor als auch als PII Controller (seit 2021) zertifiziert und hat eine AICPA SOC 2 Type II-Bescheinigung für Sicherheit, Vertraulichkeit und Verfügbarkeit abgeschlossen. Diese Zertifizierungen beziehen sich auf die Dienste von Cloudflare, nicht auf SecureMailMerge.
Keine Kampagnendaten, Tabellenkalkulationen, Empfängerdaten oder E-Mail-Inhalte werden jemals auf dieser Infrastruktur gespeichert. Die einzige Ausnahme ist unsere eigene Werbemessung, die in der obigen Tabelle beschrieben ist. Schwachstellen-Scans und Patch-Management der Hosting-Umgebung werden von Cloudflare bereitgestellt. Siehe Cloudflares Trust Hub, ISO certifications und SOC 2 status.
Licensing server
Der Licensing server wird in Microsoft Azure Rechenzentren in Europa gehostet (denselben, die Microsoft 365 verwendet). Lizenzierungsdaten werden in von Microsoft verwalteten Datenbankdiensten gespeichert und ruhend verschlüsselt. Wir behalten Punkt-in-Zeit- und Langzeit-Backups, damit Lizenzierungsdaten bei Bedarf wiederhergestellt werden können. Schwachstellen-Scans und Patch-Management der Hosting-Umgebung werden von Microsoft bereitgestellt. Siehe Microsofts data center security documentation.
Subprozessoren
Dienste, die personenbezogene Daten in unserem Auftrag verarbeiten:
| Subprozessor | Zweck | Daten, die er erhält |
|---|---|---|
| Microsoft Azure | Hosting des Licensing servers und seiner Datenbank | Konto-, Lizenzierungs- und Abrechnungskontaktdaten |
| Cloudflare | Hosting der Website und Add-in-Dateien | Website-Anfragen; Werbezuordnungsdaten für US-Besucher, die über eine Anzeige kommen |
| Sentry | Fehlerberichte vom Add-in | Nur technische Fehlerinformationen |
| Help Scout | Kundensupport-Helpdesk | Was du uns sendest, wenn du den Support kontaktierst |
| Fathom Analytics | Cookie-freie Website-Analyse im EU-Isolationsmodus | Website-Besuchsdaten |
| HelloSign | Unterzeichnung einer DPA | Name, Rolle und E-Mail-Adresse des Unterzeichners |
Für die eigenen Standorte und Zertifizierungen jedes Anbieters siehe die Dokumentation des Anbieters.
Andere Anbieter
| Anbieter | Rolle |
|---|---|
| Paddle und Microsoft (AppSource) | Merchants of Record für Käufe. Ihre eigenen Datenschutzrichtlinien regeln die Daten, die du ihnen gibst. Zahlungsdaten werden nur beim von dir gewählten Anbieter gespeichert. Siehe Paddles Sicherheitsdokumentation und Microsoft 365 security documentation. |
| Werbeplattformen (nur USA) | Erhalten einen pseudonymen Klick-Identifikator mit Installations- oder Kaufkonversionsdetails. Keine Namen, Kontaktdaten oder Kontoinformationen. |
| GitHub | Hält unseren Quellcode in einem privaten Repository. Siehe GitHubs Sicherheitsdokumentation. |
| Rybbit | Analysesoftware, die wir auf unserer eigenen Infrastruktur hosten, sodass kein Analyseanbieter diese Daten erhält. |
Zugriffs- und Entwicklungskontrollen
- Zwei-Faktor-Authentifizierung ist für alle Produktionskonten bei jedem Dienst aktiviert, der SecureMailMerge-Infrastruktur hostet.
- Der Zugriff des Personals auf den Lizenzserver erfolgt über Microsoft 365 authentication.
- Direkter Zugriff auf die Produktion und die Datenbank (einschließlich aller Sicherheitstoken) ist auf den Geschäftsführer beschränkt.
- Der Zugriff auf das Quellcode-Repository und das Recht, Code zu deployen, werden nur dem leitenden Entwickler gewährt, der über mehrere Jahre Erfahrung in IT-Sicherheit und sicherer Softwareentwicklung verfügt.
- Alle Entwickler folgen den OWASP secure software lifecycle practices, einschließlich security by design, deny by default und grundlegender Bedrohungsmodellierung.
- Der leitende Entwickler genehmigt jede Codeänderung, die in die Produktion geht.
- Es werden niemals Produktionsdaten in einer Nicht-Produktionsumgebung verwendet.
- Kein Mitarbeiter hat Zugriff auf deine Kampagnendaten oder das Microsoft Graph token des Add-ins. Das Add-in überträgt keines von beiden jemals an unsere Server. Support-Mitarbeiter sehen nur, was du ihnen zu senden wählst.
Compliance und Verträge
Certifications. Wir haben keinen SOC 2 Bericht oder ISO 27001 Zertifizierung. Da Kampagnen lokal in Outlook verarbeitet werden, sendet das Add-in Deine Kampagnendaten niemals an uns; die Daten, die wir erhalten, sind unter data flows and retention aufgeführt. Die Zertifizierungen, die unter hosting and providers aufgeführt sind, gehören diesen Anbietern.
Microsoft Publisher Attestation. Wir haben eine Publisher Attestation for SecureMailMerge with Microsoft veröffentlicht. Es handelt sich um einen von Microsoft veröffentlichten selbstberichteten Fragebogen, nicht um eine Microsoft Sicherheitsüberprüfung.
GDPR. SecureMailMerge ist für GDPR konzipiert, aber nicht zertifiziert. Empfängerdaten und Nachrichteninhalte bleiben auf Deinem Computer und in Deinem eigenen Microsoft 365 Tenant, sodass Deine bestehenden Aufbewahrungs-, DLP- und Audit-Kontrollen weiterhin gelten. Sol Inventum OÜ ist ein EU-Unternehmen, das in Estland registriert ist.
Data Processing Addendum. Unser standard DPA verpflichtet uns zu:
- Dich unverzüglich zu benachrichtigen, nachdem wir von einer Verletzung personenbezogener Daten, die Deine Daten betrifft, Kenntnis erlangt haben (section 7.1).
- Deine personenbezogenen Daten innerhalb von 10 Werktagen nach Beendigung des Dienstes zu löschen (section 9.1).
- Die Informationen bereitzustellen, die zur Nachweisführung der Einhaltung erforderlich sind, sowie Audits zu ermöglichen und daran mitzuwirken (section 10.1).
- Daten nicht ohne Deine vorherige schriftliche Zustimmung außerhalb der EU oder des EWR zu übertragen (section 11.1).
Support und Berichterstattung
Mitarbeiter, die Kundensupport leisten, haben nur Zugriff auf die Informationen, die du uns sendest. Diese werden vertraulich und sicher in unserem Helpdesk-System (Help Scout) gespeichert und niemals an andere Dritte weitergegeben.
Um ein Sicherheitsproblem zu melden, sende eine E-Mail an [email protected]. Unser Sicherheitskontakt ist auch in /.well-known/security.txt veröffentlicht.
Dokumente
- Trust Center
- Secure mail merge: where your data goes
- Privacy Policy
- Data Processing Addendum
- Required Microsoft 365 permissions
- Firewall requirements
Brauchst du mehr Hilfe?
E-Mail-Support mit einer Beschreibung dessen, was du versucht hast zu tun, was passiert ist und der genauen Fehlermeldung. Füge keine echten Empfängerdaten bei.